 |
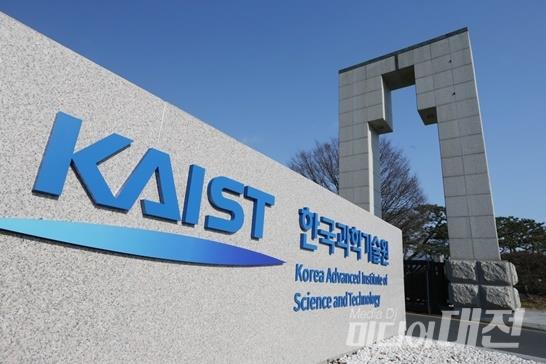
| ▲ KAIST 대표 이미지. |
국가정보원이 발주한 연구개발 과제 수행 과정에서 한국과학기술원(KAIST) 인공위성연구소 연구원이 핵심 보안 자료를 무단 반출하려 한 정황이 포착돼 검찰 수사를 받고 있는 것으로 29일(월) 확인됐다.
이 같은 사실은 미디어대전이 이날 오전 더불어민주당 최민희 국회의원(국회 과학기술정보방송통신위원장, 남양주갑)측으로부터 입수한 자료에서 드러났다.
최민희 의원이 KAIST로부터 제출받은 자료에 따르면, 인공위성연구소 소속 A 연구원은 국정원 과제를 수행하던 중 다량의 연구 자료를 개인 PC에 무단 다운로드하고, 이를 외부 인터넷망에 연결하거나 포맷하려 한 행위가 내부 조사에서 적발됐다는 것이다.
해당 사건은 2024년 12월, KAIST 내부에서 “A 연구원이 국정원 과제 관련 자료를 외부로 유출하려 한 정황이 있다”는 신고가 접수되며 수면 위로 떠올랐다.
KAIST는 이 사실을 2025년 1월 우주항공청 및 국가정보원에 보안사고로 공식 보고했고, 곧바로 우주청과의 합동조사가 이뤄졌다.
합동 조사 결과, A 연구원은 보안문서의 암호를 임의 해제하고 대량의 과제 자료를 개인 PC에 저장했으며, 해당 PC를 외부망에 연결하거나 삭제를 시도한 정황이 확인됐다.
이에 따라 KAIST는 지난 2월 19일 대전지방검찰청에 수사의뢰서를 제출했으며, 검찰은 2월 27일 공식 수사에 착수했고, 3월에는 인공위성연구소 등에 대한 압수수색이 진행됐다는 것.
이번 사건은 단순한 내부 기강 해이 수준을 넘어, 국가정보원이 직접 발주한 안보 핵심 과제의 보안 관리 체계 전반에 심각한 구멍이 뚫렸다는 지적이 나온다.
 |
| ▲ 최민희 국회의원. |
최민희 의원은 "국정원 과제와 같은 안보 핵심 연구에서 자료 유출이 시도된 만큼 이유는 물론 유출경로를 철저하게 수사해야 할 것"이라며 "개인의 일탈을 넘어 또 다른 이해관계나 의도가 개입된 것은 아닌지도 철저히 밝혀져야 한다"고 말했다.
특히 이번 사태를 계기로 정부와 연구기관은 연구 보안 관리체계를 전면 점검하고 재발 방지 대책도 마련해야 한다고 최민희 의원은 강조했다.
박기성 기자 happydaym@hanmail.net

 <주말글로벌>"미국 중간선거에서 유권자들, AI에 등돌렸다(?)”